Mengunci Celah, Menjaga Kepercayaan. Satu Pintu Keamanan

Kontak Kami
Nomor Telepon +62 811-1505-443
Alamat Jakarta Selatan, DKI Jakarta, Indonesia
Follow Us
Kontak Kami
Nomor Telepon +62 811-1505-443
Alamat Jakarta Selatan, DKI Jakarta, Indonesia
Follow Us

Mengunci Celah, Menjaga Kepercayaan. Satu Pintu Keamanan. Hubungi Kami

09:00 - 18:00 [Senin-Jumat]

Otomatisasi Deteksi & Respon Insiden dengan SIEM dan SOAR

Otomatisasi Deteksi & Respon Insiden dengan SIEM dan SOAR

Tingkatkan kecepatan mitigasi insiden siber dari hitungan jam menjadi hitungan detik dengan integrasi platform SIEM dan orkestrasi SOAR modern.

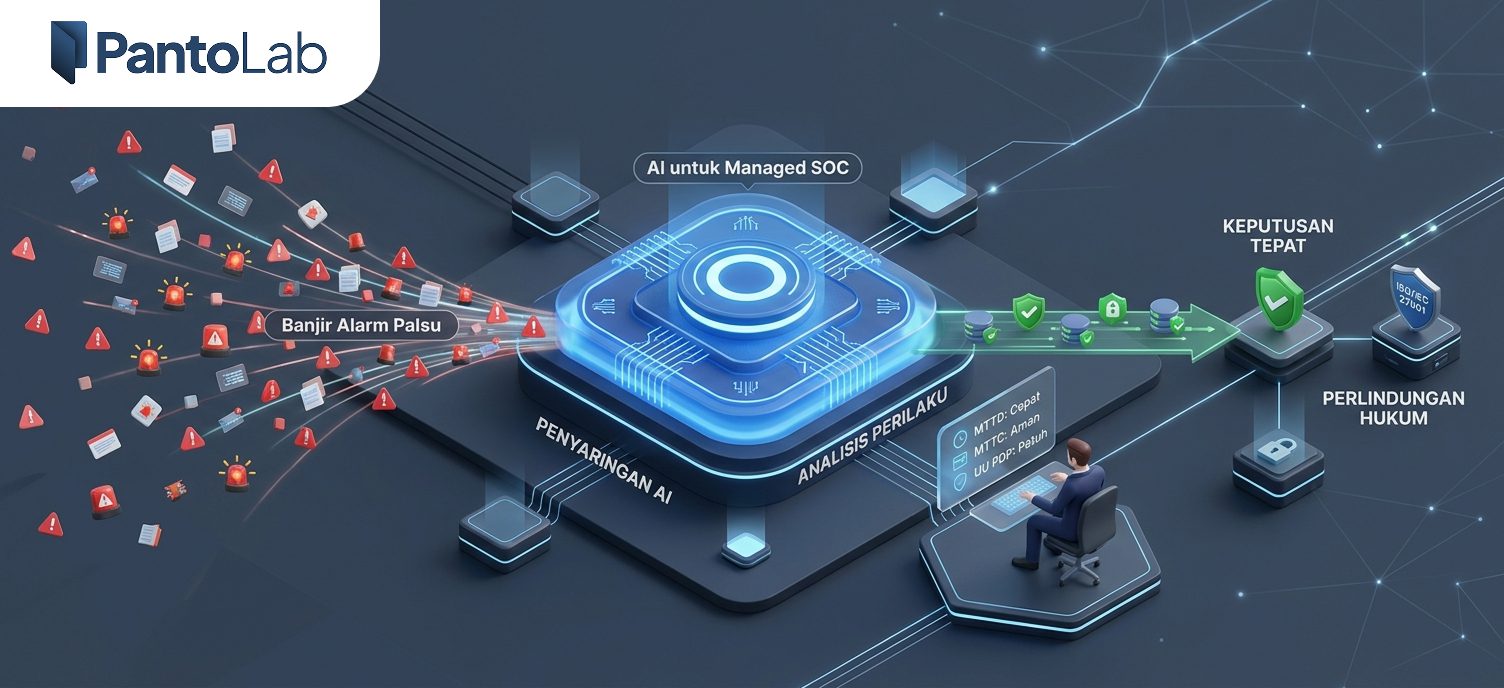
Tantangan Tim Keamanan: Alert Fatigue

Dalam lanskap keamanan siber hari ini, pusat operasi keamanan (SOC) dapat menerima ribuan notifikasi peringatan (*alerts*) setiap hari. Tanpa otomatisasi, analis keamanan mengalami kelelahan peringatan (*alert fatigue*), yang mengakibatkan ancaman kritis berisiko terlewat.

Sinergi SIEM dan SOAR

Kombinasi SIEM (Security Information and Event Management) dan SOAR (Security Orchestration, Automation, and Response) menjadi tulang punggung keamanan proaktif:

  • SIEM: Bertindak sebagai mata dan telinga, mengumpulkan log dari endpoint, cloud, dan jaringan untuk mendeteksi korelasi ancaman.
  • SOAR: Bertindak sebagai tangan pelaksana, mengeksekusi *playbook* otomatis untuk mengisolasi host yang terinfeksi, memblokir IP berbahaya di firewall, dan memberi tahu tim teknis dalam hitungan detik.

Keuntungan Terukur bagi Bisnis

  1. Penurunan MTTR (Mean Time to Respond): Waktu penanganan anomali dipersingkat hingga 80%.
  2. Skalabilitas Perlindungan 24/7: Sistem tetap aktif merespon serangan bahkan di luar jam operasional kantor.
  3. Audit Trail Komprehensif: Setiap aksi mitigasi tercatat rapi untuk kebutuhan forensik dan kepatuhan.
Frequently Asked Questions

SIEM berfokus pada pengumpulan log, analisis data, dan deteksi anomali ancaman. SOAR berfokus pada otomatisasi alur kerja (playbook) dan integrasi tindakan korektif antar perangkat keamanan.
SOAR menjalankan langkah respon standar (seperti memblokir IP, mematikan port, atau mengisolasi mesin) secara terotomasi tanpa perlu menunggu persetujuan manual yang memakan waktu.
Tidak. Otomatisasi membebaskan analis dari pekerjaan repetitif tingkat rendah (Tier 1) sehingga analis dapat berfokus pada investigasi mendalam, threat hunting, dan strategi pertahanan tingkat tinggi.

Cegah Risiko Hubungi Kami