Dalam lanskap keamanan siber modern, memahami perbedaan VAPT (Vulnerability Assessment dan Penetration Testing) bukan lagi sekadar pilihan teknis. Langkah strategis ini merupakan kebutuhan mendesak bagi kelangsungan bisnis. Sebagai contoh, banyak perusahaan teknologi global menghadapi kerugian finansial akibat celah API tanpa pengawasan ketat. Oleh sebab itu, risiko kejahatan siber kini menjadi kenyataan bisnis yang nyata. Selain itu, rumah sakit di Indonesia bahkan harus menghentikan layanan pasien saat menghadapi serangan ransomware berbahaya. Oleh karena itu, pertanyaannya bukan lagi apakah bisnis Anda akan menghadapi serangan. Pertanyaan utamanya yaitu seberapa siap infrastruktur Anda mengantisipasinya.
Namun, banyak pengambil keputusan keliru saat menilai ketahanan sistem digital mereka. Mereka menganggap bahwa dokumen pemindaian kerentanan otomatis sudah menjamin keamanan sistem secara menyeluruh. Faktanya, laporan setebal puluhan halaman sering kali hanya menjadi dokumen pasif. Bahkan, dokumen tersebut belum membuktikan dampak nyata terhadap kelangsungan bisnis. Di sinilah letak perbedaan mendasar antara mendeteksi celah secara pasif dan menguji potensi eksploitasi peretas nyata.
Apa itu Vulnerability Assessment?
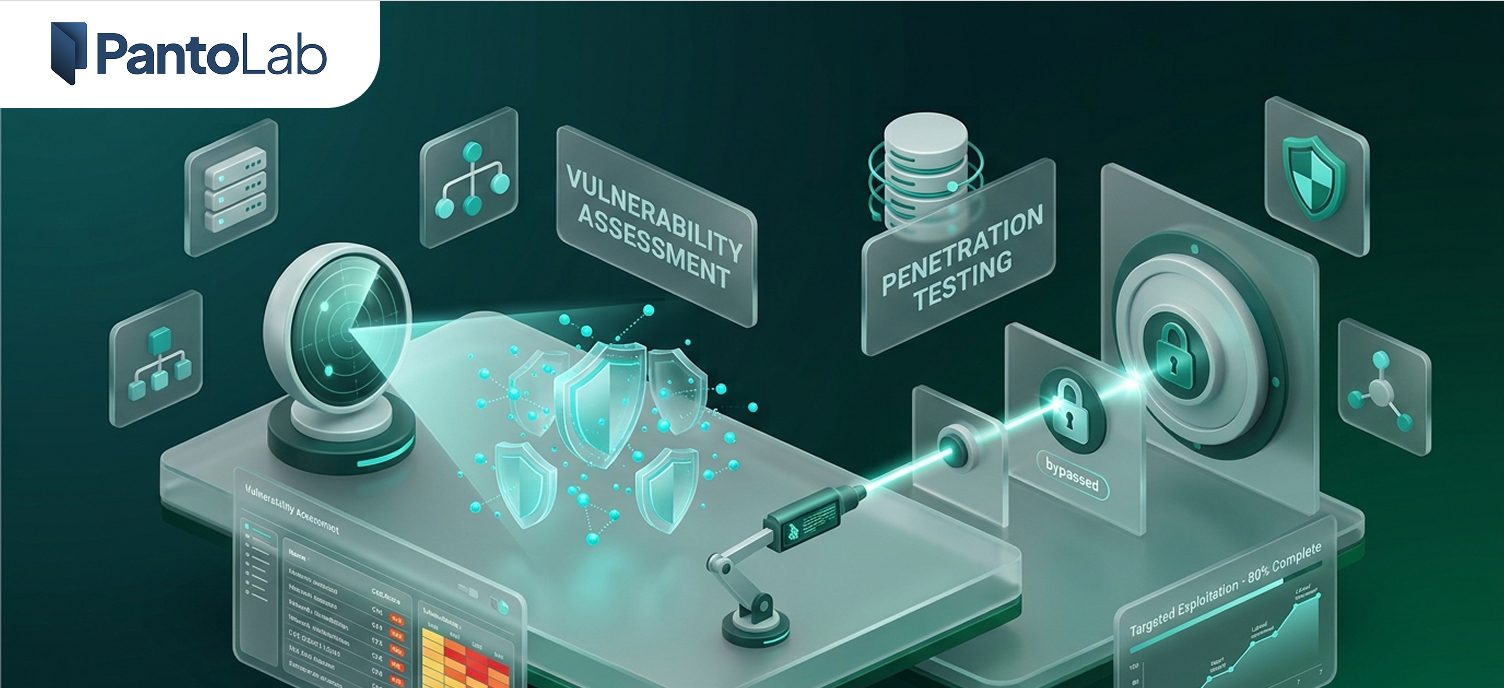
Sebelum mengulas lebih mendalam mengenai perbedaan VAPT, mari kita memahami definisi Vulnerability Assessment (VA). Secara ringkas, VA merupakan proses pemindaian otomatis pada sistem dan aset digital guna mengidentifikasi kelemahan keamanan. Sistem pemindaian ini bekerja layaknya radar pengawas digital yang memetakan seluruh jaringan. Selanjutnya, sistem mencocokkan temuan kelemahan dengan basis data referensi global seperti CVE (Common Vulnerabilities and Exposures), NIST, dan OWASP.
Pertama, organisasi mengandalkan VA sebagai langkah awal membangun security baseline yang andal. Melalui proses ini, tim IT dapat mendeteksi versi perangkat lunak yang usang. Kedua, tim dapat memantau pintu koneksi yang masih terbuka dan memeriksa layanan tanpa mekanisme autentikasi. Selain itu, proses ini memastikan masa berlaku sertifikat SSL tetap aman.
Meskipun demikian, proses VA menyimpan beberapa batasan teknis yang patut menjadi perhatian manajemen.
- Tingginya Alarm Palsu (False Positive): Alat pemindai otomatis kerap memunculkan peringatan bahaya pada pustaka kode yang sesungguhnya nonaktif pada server produksi.
- Ketidakmampuan Menguji Logika Bisnis (Logic Flaw): Pemindaian otomatis tidak sanggup mengevaluasi kesalahan alur proses aplikasi. Sebagai contoh, celah kontrol akses pada transaksi finansial sering lolos dari pemindaian.
- Ketiadaan Pembuktian Dampak Nyata: VA hanya menyajikan daftar kerentanan tanpa memvalidasi kemampuan penyerang menembus basis data utama perusahaan.
Analogi Sistem Alarm: Vulnerability assessment ibarat petugas keamanan yang memastikan pengelola gedung mengunci pintu depan. Namun, petugas tersebut tidak menguji apakah penyusup sanggup menembus ruangan brankas melalui pintu samping.
Apa itu Penetration Testing?
Pilar penting berikutnya dalam memahami perbedaan VAPT adalah Penetration Testing (PT) atau uji penetrasi. Uji penetrasi melibatkan simulasi serangan nyata melalui eksekusi legal para pakar keamanan profesional (ethical hacker). Jika instrumen VA bekerja sebagai radar pengawas, maka pentest beroperasi selayaknya tim penembak jitu yang menguji ketahanan perimeter secara presisi. Pakar keamanan tidak sekadar membaca versi aplikasi. Sebaliknya, mereka aktif mengeksploitasi kelemahan memakai taktik yang sama persis dengan penyerang sungguhan.
Kekuatan utama pengujian penetrasi bersumber dari pembuktian alur serangan (attack chain). Melalui uji penetrasi mendalam, analis membedah bagaimana gabungan beberapa celah kecil sanggup memicu eskalasi hak akses (privilege escalation). Sebagai contoh, analis memadukan surel pengelabuan (phishing) serta kerentanan plugin website. Akibatnya, penyerang berpeluang menguasai aset berharga organisasi, mulai dari basis data pelanggan hingga kredensial administrator utama.
Selain itu, pakar keamanan mengacu pada metodologi standar internasional seperti OWASP Testing Guide, PTES (Penetration Testing Execution Standard), dan NIST SP 800-115. Dengan demikian, tim audit menyusun narasi kronologis yang memudahkan jajaran direksi memahami risiko bisnis secara komprehensif.
Perbedaan VAPT: Perbandingan Utama Antara VA dan Penetration Testing
Untuk mempermudah pertimbangan strategis manajemen, tabel berikut merangkum poin esensial mengenai perbedaan VAPT antara kedua metode evaluasi keamanan tersebut.
| Parameter Evaluasi | Vulnerability Assessment (VA) | Penetration Testing (PT) |
|---|---|---|
| Tujuan Utama | Menginventarisasi dan mendeteksi kelemahan sebanyak mungkin. | Membuktikan dampak nyata risiko dan eksploitasi serangan bisnis. |
| Pelaksana Evaluasi | Alat pemindai otomatis (automated scanner). | Pakar keamanan dan ethical hacker profesional secara manual. |
| Kedalaman Analisis | Lapisan permukaan sistem (security baseline). | Lapisan mendalam hingga logika bisnis dan celah konfigurasi. |
| Frekuensi Ideal | Berkala secara rutin (setiap bulan atau pemindaian kontinu). | Periodik (setiap 6–12 bulan sekali) atau pasca pembaruan sistem besar. |
| Bentuk Laporan | Katalog kerentanan beserta penilaian skor CVSS. | Narasi alur serangan komprehensif dengan bukti eksploitasi nyata. |
Perbandingan di atas menegaskan bahwa perbedaan VAPT bukan tentang memilih metode yang lebih unggul. Sebaliknya, kedua metode memegang peranan penting yang saling melengkapi.
Memilih Strategi VAPT Berdasarkan Skala Bisnis dan Anggaran
Setelah memahami perbedaan VAPT, langkah krusial berikutnya adalah merancang alokasi anggaran dan strategi pengujian berdasarkan profil risiko perusahaan Anda.
- Startup dan Usaha Berkembang (SMB): Pertama, perusahaan rintisan sebaiknya memulai langkah dengan VA rutin demi menjaga standar minimum. Selanjutnya, jalankan pentest skala ringkas ketika aplikasi inti bersiap meluncur ke publik (go-live).
- Perusahaan Skala Menengah: Di samping itu, organisasi dapat memadukan pemindaian VA bulanan bersama pentest tahunan. Langkah ini melindungi data transaksi pada sistem ERP, CRM, dan basis data konsumen secara konsisten.
- Sektor Korporasi, Keuangan, dan Kesehatan: Khususnya untuk industri ini, manajemen perlu menerapkan konsep pengujian berkelanjutan berstandar Continuous Threat Exposure Management (CTEM). Pendekatan ini memfasilitasi validasi ancaman aktif secara berkala.
Apabila perusahaan memiliki anggaran yang hemat, manfaatkan alat VA untuk proses penyaringan awal. Kemudian, fokuskan anggaran pentest pada aset digital bernilai tinggi seperti gerbang pembayaran (payment gateway) dan repositori data sensitif.
Kepatuhan Regulasi di Indonesia: UU PDP dan ISO 27001
Tuntutan regulasi di Indonesia semakin menegaskan relevansi perbedaan VAPT bagi kepatuhan operasional bisnis modern.
- Undang-Undang Pelindungan Data Pribadi (UU PDP No. 27 Tahun 2022): Regulasi ini mewajibkan pengendali data menjamin kerahasiaan informasi personal. Kegagalan mencegah kebocoran data berpotensi mendatangkan sanksi administratif miliaran rupiah serta gugatan perdata. Dalam konteks regulasi ini, VA bertindak sebagai bukti kepatuhan pemantauan rutin (due diligence). Sementara itu, PT membuktikan validasi ketahanan nyata (active verification).
- Standar Internasional ISO/IEC 27001:2022: Pelaksanaan audit keamanan memenuhi kontrol klausul A.8.8 (Management of Technical Vulnerabilities) serta klausul A.5.23 (Information Security for Cloud Services). Dengan demikian, perusahaan mengelola kerentanan sistem secara konsisten.
Kesimpulan
Ringkasnya, memahami perbedaan VAPT membuktikan bahwa kedua pengujian tersebut bukan opsi yang saling meniadakan. Vulnerability Assessment menyajikan pengawasan berkala pada lapis permukaan. Sementara itu, Penetration Testing memberikan uji ketahanan mendalam terhadap skenario serangan nyata. Oleh karena itu, penggabungan keduanya adalah investasi strategis terbaik guna melindungi aset informasi dan menjaga reputasi bisnis di pasar digital.
Pantolab siap mendampingi perjalanan keamanan digital Anda. Anda dapat mempelajari selengkapnya tentang komitmen kami melalui layanan konsultasi keamanan siber kami. Selain itu, Anda juga dapat segera berkonsultasi bersama tenaga ahli kami melalui halaman hubungi tim profesional Pantolab untuk merancang pengujian sistem yang tepat sasaran.
Referensi Standar Industri
- OWASP Top 10 - Standar Risiko Aplikasi Web Global (OWASP Foundation).
- NIST SP 800-115 - Technical Guide to Information Security Testing and Assessment.
- NIST SP 800-53 - Security and Privacy Controls for Information Systems.
- ISO/IEC 27001:2022 - Information Security Management Systems (Klausul A.8.8).
- Undang-Undang Republik Indonesia Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP).
- Pedoman Badan Siber dan Sandi Negara (BSSN) mengenai Standar Keamanan Informasi.
- Penetration Testing Execution Standard (PTES) - Kerangka Metodologi Pentest.